01AGENTLESS
경량 하이퍼바이저 분석
고속 분석 · 에이전트리스VM 안에 에이전트 없이 하이퍼바이저 계층에서 행위를 관찰합니다.
- Windows · Office · HWP
- ZX 경량 하이퍼바이저
- 하드웨어
쓰던 보안 장비는 그대로, 신종 위협 분석 엔진만 더하세요.
이메일 · 네트워크 · 망연계 · 엔드포인트 어디에나 붙습니다.
회원가입 없이 무료 · 위협 분석과 무해화(CDR) 모두 · 원본은 처리 후 자동 삭제
이메일 · 네트워크 · 망연계 · 엔드포인트로 들어오는 파일을 하나의 분석 엔진이 함께 살핍니다.
알려지지 않은 위협은 찾는 즉시 격리합니다.
경쟁 포지셔닝 맵 · 분석 심층도 × 처리 속도
* ZX CORE는 자사 기술명세서 기준. 타사는 각 벤더 공개 자료 기준이며, 세부 구현은 버전·라이선스에 따라 달라질 수 있습니다.
알려진 위협은 먼저 거르고, 신종 위협만 하이퍼 샌드박스로 판정합니다.
열어야 할 문서는 무해화해 전달합니다.
VM 안에 에이전트 없이 하이퍼바이저 계층에서 행위를 관찰합니다.
클릭을 기다리는 버튼 · 하이퍼링크 · ClickFix · 매크로를 강제 실행해 숨은 행위를 끌어냅니다.
실행마다 환경을 바꾸고 미끼를 심어, VM을 알아채고 숨는 기법을 무력화합니다.
전술별 매핑 탐지명 수 · 칸 색이 진할수록 탐지가 촘촘함
탐지명 하나가 여러 기법 · 전술에 매핑될 수 있어, 전술별 합계가 전체 탐지명 수보다 큽니다. 분석엔진 탐지명을 ATT&CK 기법에 매핑해 산출했습니다.
출처: ZX-CORE mitre-attack-id, 2026.10.13 기준 · 전술 할당: attack.mitre.org 기법 페이지 · ATT&CK Enterprise 14 전술 체계
모든 보안 구간의 파일을 중앙에서 0.27초에 분석합니다
파일이 열리기 직전에 판정하고, 랜섬웨어는 막고 되돌립니다
자사 제품 · 서비스에 하이퍼 샌드박스를 넣습니다
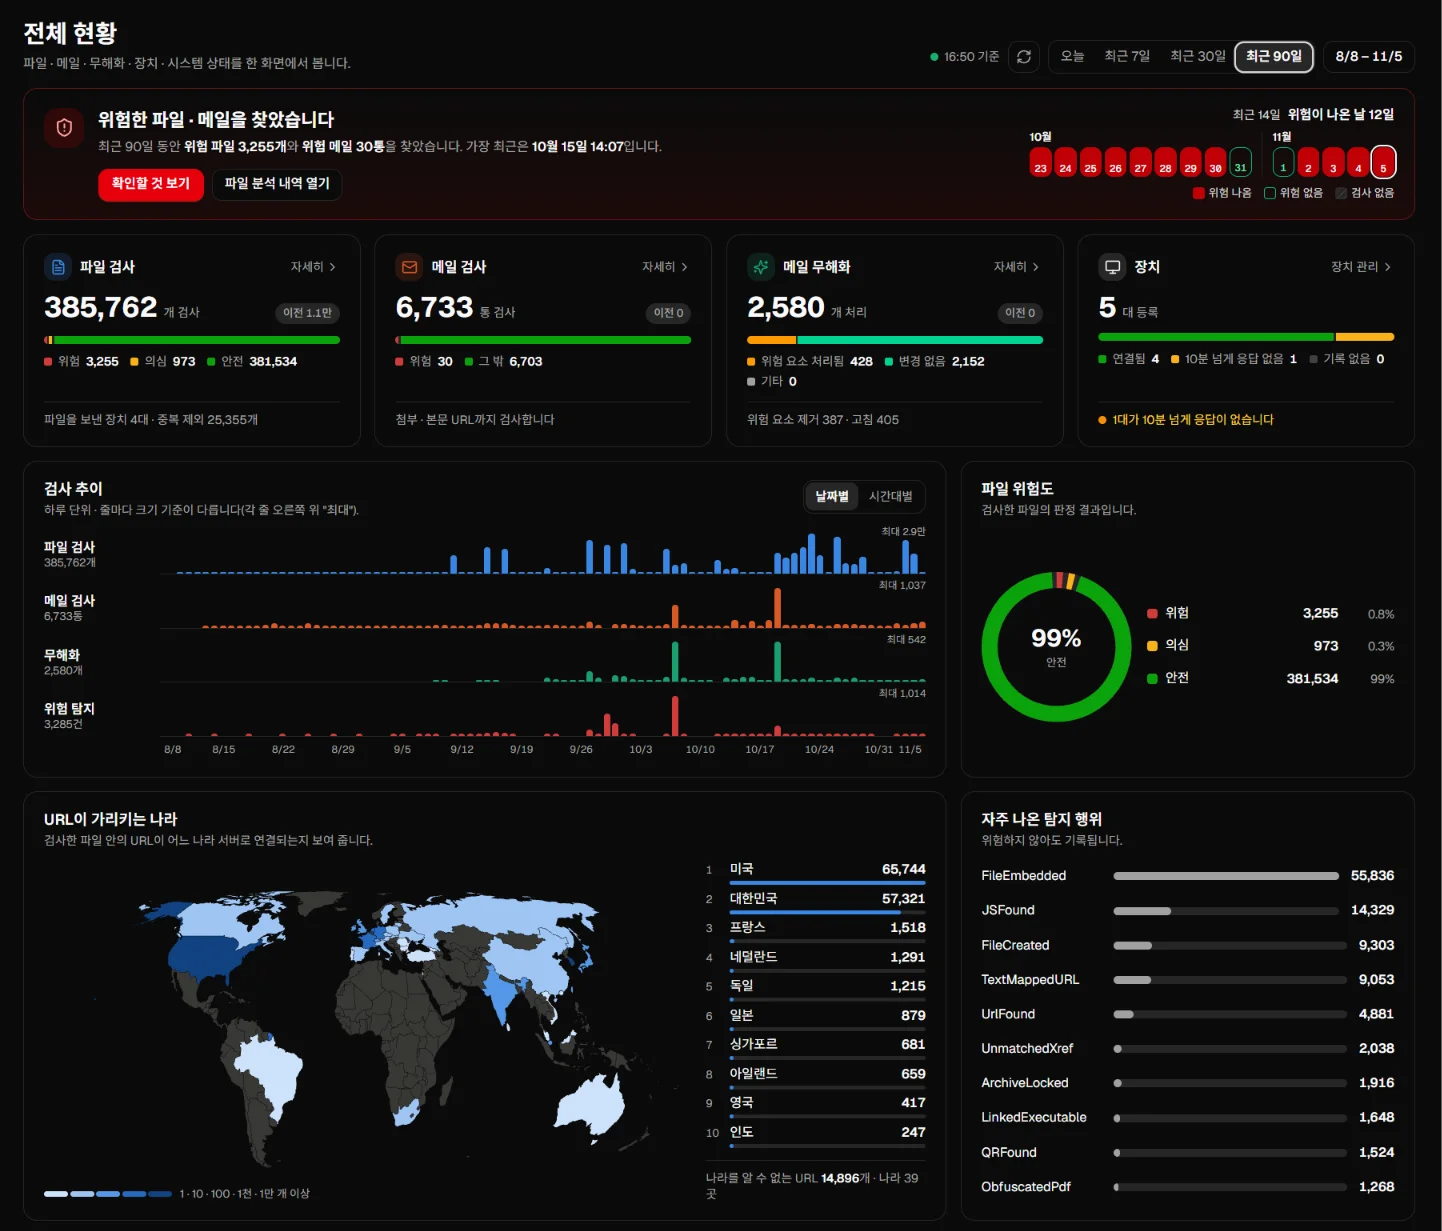
위협 현황 · 위험도 분포, 판정 근거 · MITRE ATT&CK, 무해화 내역, 파일 유형별 정책을 한 콘솔에서 봅니다.
파일 한 개 시험부터 조직 전체 도입까지, 모두 같은 하이퍼 샌드박스로 판정합니다.